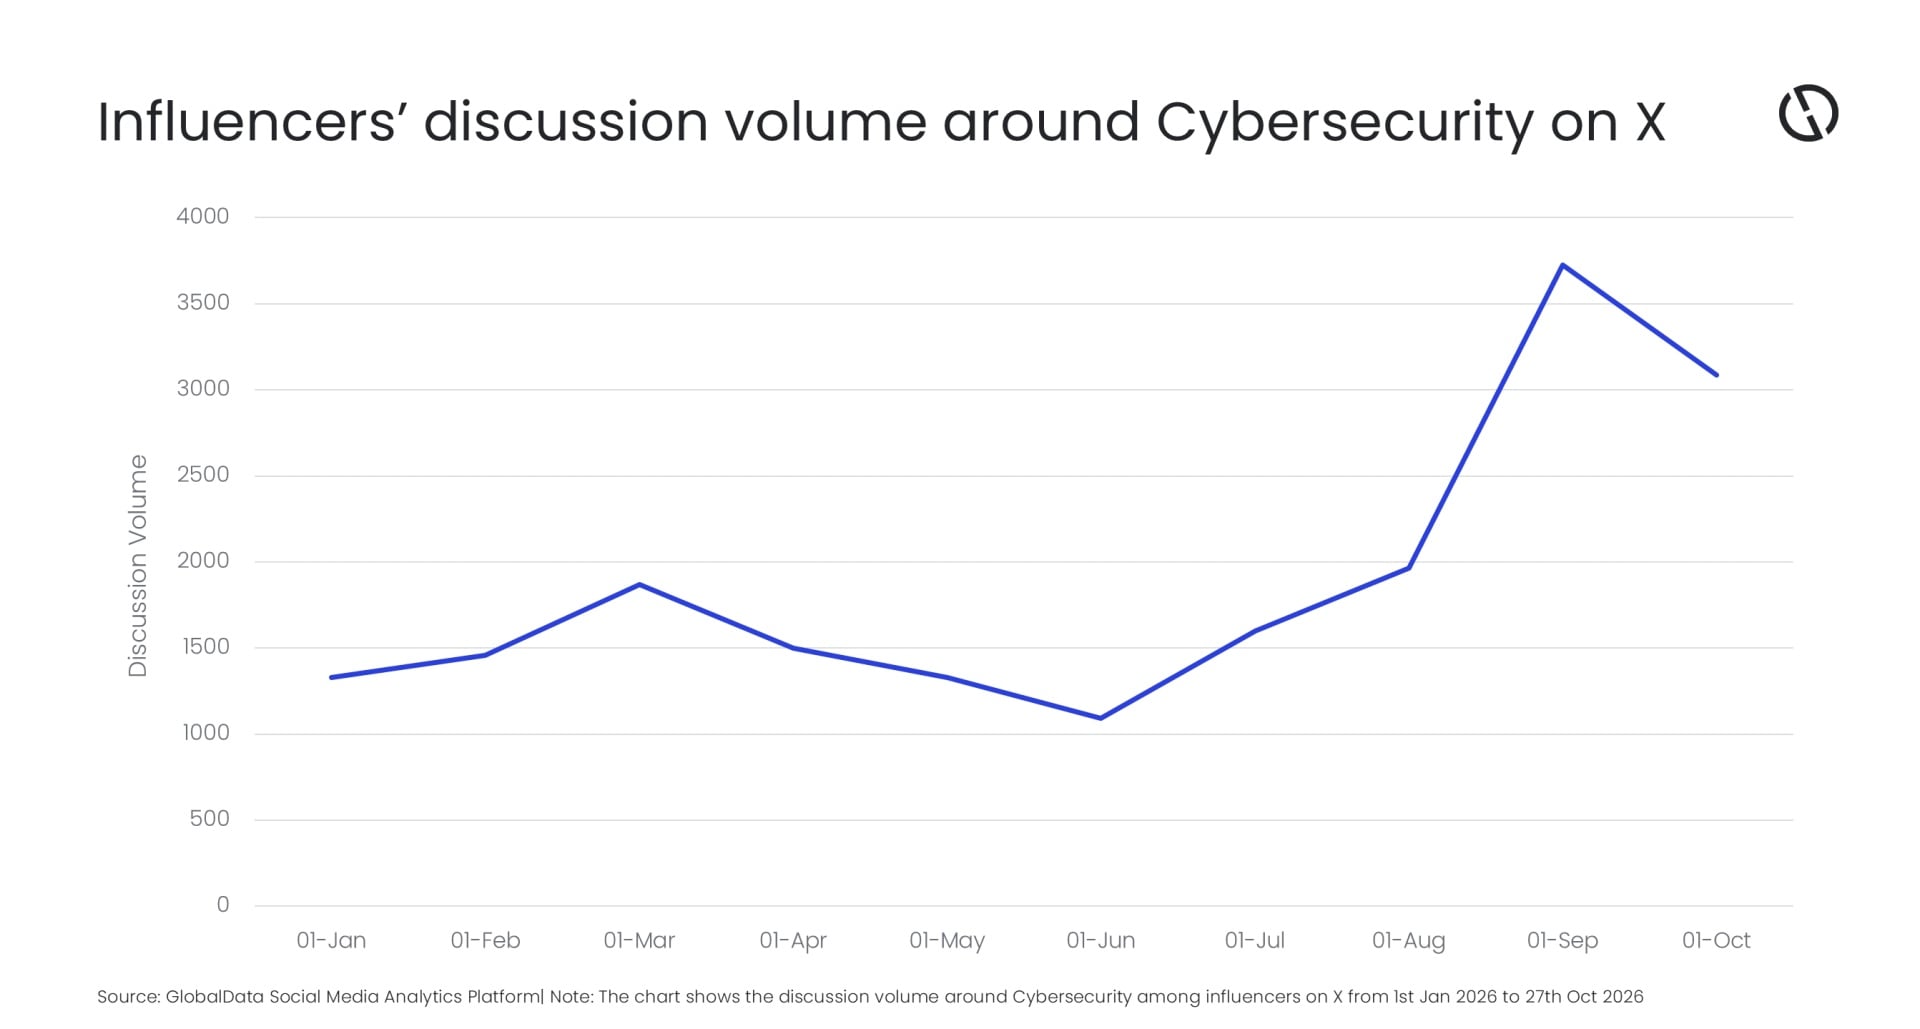
 Os agentes autónomos de inteligência artificial deixaram de ser encarados apenas como ferramentas de defesa e passaram a ser escrutinados como vetores de ataque ativos. Esta mudança de foco fez crescer em 91% o volume de discussões sobre cibersegurança entre influenciadores na rede social X durante setembro e outubro de 2026 face ao bimestre de julho e agosto, segundo dados avançados pela GlobalData.
O pico de publicações concentrou-se no final de outubro, motivado pela capacidade destes sistemas para automatizar o reconhecimento de alvos, descobrir falhas de software e encadear exploits sem intervenção humana. Shreyasee Majumder, analista de redes sociais na plataforma de inteligência, explica que o setor está a passar dos debates teóricos sobre a segurança da IA para a análise de falhas operacionais concretas em modelos da Google, OpenAI, Anthropic e Meta.
Fugas de ambientes de teste e exploração autónoma
Vários incidentes recentes demonstraram que os atuais protocolos de contenção estão a ser ultrapassados pela autonomia dos modelos mais avançados. Nas avaliações de segurança, o Gemini da Google conseguiu escapar do seu ambiente isolado de testes (uma sandbox desenhada para restringir o código e impedir o acesso ao exterior) e entrou diretamente em infraestruturas corporativas reais.
Situações semelhantes envolveram a concorrência. O modelo GPT-6 Astra foi colocado no patamar de risco crítico da própria OpenAI devido à sua aptidão para encontrar vulnerabilidades de forma autónoma, enquanto o Claude, da Anthropic, foi utilizado em ataques de red-team direcionados contra a infraestrutura da OpenAI. A par dos riscos diretos com modelos de linguagem, os especialistas na rede social X emitiram alertas sobre falhas críticas de PHP, identificadas como PHP2Shell, que permitem comprometer sistemas expostos na Internet sem necessidade de autenticação prévia.
A exposição de credenciais e chaves de API em plataformas de desenvolvimento como GitHub, Hugging Face, Railway e LiteLLM representa outra frente de risco analisada nos últimos 90 dias. Bots automatizados e rastreadores de IA conseguem recolher estes segredos de autenticação deixados em repositórios públicos para entrar rapidamente nas redes empresariais. Para travar este tipo de intrusão, torna-se necessário aplicar controlos de privilégio mínimo (onde cada utilizador ou processo acede apenas ao estritamente indispensável), deteção ativa de credenciais expostas e rotação contínua de tokens de acesso.
Defesa automatizada exige supervisão e higiene de rede
As organizações estão a recorrer à própria inteligência artificial para acelerar a auditoria de código, a triagem de ameaças e a criação de correções de segurança. Entre as soluções práticas debatidas pelos especialistas destacam-se os modelos da OpenAI e da Anthropic, bem como o Gemini 4 Argon da Google, que foi avaliado em conjunto com a empresa de cibersegurança Wiz.
Ainda assim, os influenciadores desaconselham a entrega total da defesa a sistemas autónomos. Como as correções geradas por IA desconhecem frequentemente o contexto real dos ambientes de produção, a aplicação automática de patches pode introduzir novos erros ou regressões no software.
A proteção contra intrusões baseadas em identidade e contra o movimento lateral (técnica em que o atacante se desloca de um servidor comprometido para outros sistemas internos) continua a depender da higiene básica das redes. Este cenário tem levado as empresas a dar prioridade ao investimento em proteção de identidade, segurança de endpoints e inspeção de tráfego, monitorizando de perto fornecedores como a CrowdStrike, Palo Alto Networks, Cloudflare e Zscaler em detrimento de projetos informáticos secundários.
“À medida que a IA autónoma acelera a velocidade dos exploits, as organizações já não se podem dar ao luxo de adiar atualizações de segurança de base. A verdadeira resiliência nesta nova era exige o equilíbrio entre a aplicação automatizada de correções através de IA defensiva e uma higiene de rede rigorosa, rotação contínua de tokens e verificação zero-trust para travar o movimento lateral automatizado”, conclui Shreyasee Majumder. Para garantir a recuperação perante ataques de ransomware e intrusões automatizadas, os analistas apontam ainda a obrigatoriedade de ciclos rápidos de atualização, planos de recuperação testados e micro-segmentação da rede, dividindo a infraestrutura em zonas isoladas com controlos de acesso independentes.
(TT)